Domain it-systemprüfung.de kaufen?
Wir ziehen mit dem Projekt
it-systemprüfung.de um.
Sind Sie am Kauf der Domain
it-systemprüfung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-systemprüfung.de kaufen?
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
Wie kann man einen Ersatzstiel in eine alte Kreuzhacke einstiegen?
Um einen Ersatzstiel in eine alte Kreuzhacke einzustecken, müssen Sie zuerst den alten Stiel entfernen. Dies kann durch Lösen der Befestigungsschrauben oder durch Abschneiden des alten Stiels erfolgen. Sobald der alte Stiel entfernt ist, können Sie den neuen Stiel in die Hacke einstecken und sicher befestigen, entweder durch Anziehen der Befestigungsschrauben oder durch Verkleben des Stiels mit Holzleim. Stellen Sie sicher, dass der neue Stiel fest sitzt und sicher ist, bevor Sie die Hacke verwenden. **

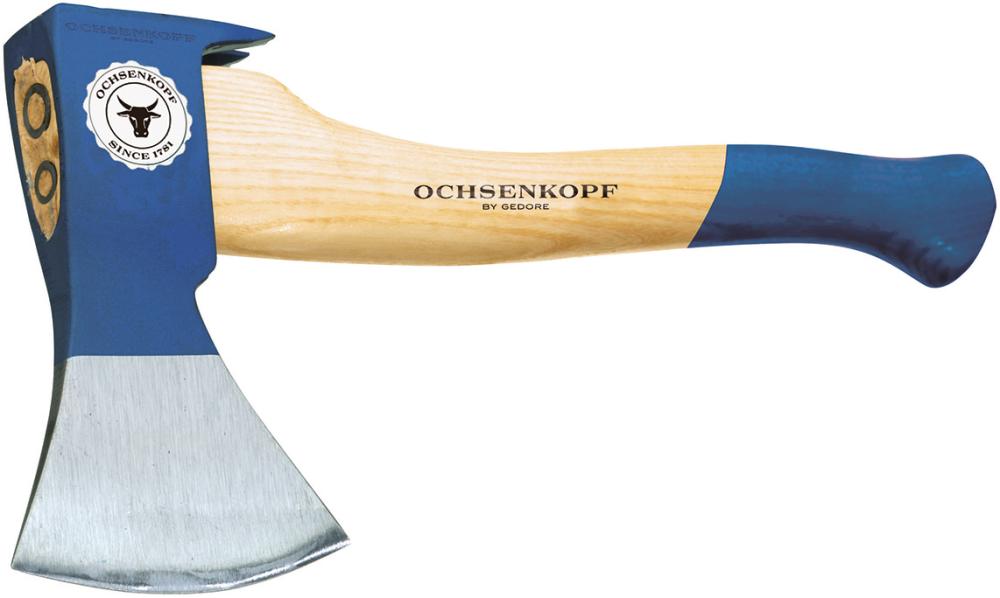
Ähnliche Suchbegriffe für Ersatzstiel-OCHSENKOPF-für-Zimmermannsbeil
Top-Angebote
Produkte zum Begriff Ersatzstiel-OCHSENKOPF-für-Zimmermannsbeil:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was bedeutet IT System?
Was bedeutet IT System? Ein IT-System ist eine Kombination aus Hardware, Software und Netzwerkkomponenten, die zusammenarbeiten, um Informationen zu verarbeiten, zu speichern und zu übertragen. Diese Systeme können von einzelnen Computern bis hin zu komplexen Unternehmensnetzwerken reichen. Sie sind entscheidend für den reibungslosen Betrieb von Organisationen und ermöglichen die Automatisierung von Prozessen und die effiziente Nutzung von Ressourcen. IT-Systeme spielen eine wichtige Rolle in nahezu allen Bereichen des modernen Lebens, von der Kommunikation über das Bankwesen bis hin zur Gesundheitsversorgung. **
-
Sollte "it" mit oder ohne Bindestrich verwendet werden bei "it consultant", "it system", "it architektur", etc.?
Die Verwendung des Bindestrichs hängt von der spezifischen Situation ab. In einigen Fällen wird "it" ohne Bindestrich verwendet, wie z.B. "IT-Consultant" oder "IT-System". In anderen Fällen wird der Bindestrich weggelassen, wie z.B. "IT-Architektur". Es ist wichtig, die gängige Schreibweise in der jeweiligen Branche oder Organisation zu beachten. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
Top-Angebote
Produkte zum Begriff Ersatzstiel-OCHSENKOPF-für-Zimmermannsbeil:
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind typische Anzeichen für Schwachstellen in der IT-Sicherheit?
Ungeschützte oder veraltete Software, unzureichende Passwortsicherheit und mangelnde Schulung der Mitarbeiter in Bezug auf Sicherheitsrichtlinien sind typische Anzeichen für Schwachstellen in der IT-Sicherheit. Diese Schwachstellen können zu Datenlecks, Malware-Infektionen und anderen Sicherheitsvorfällen führen. Unternehmen sollten regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann man einen Ersatzstiel in eine alte Kreuzhacke einstiegen?
Um einen Ersatzstiel in eine alte Kreuzhacke einzustecken, müssen Sie zuerst den alten Stiel entfernen. Dies kann durch Lösen der Befestigungsschrauben oder durch Abschneiden des alten Stiels erfolgen. Sobald der alte Stiel entfernt ist, können Sie den neuen Stiel in die Hacke einstecken und sicher befestigen, entweder durch Anziehen der Befestigungsschrauben oder durch Verkleben des Stiels mit Holzleim. Stellen Sie sicher, dass der neue Stiel fest sitzt und sicher ist, bevor Sie die Hacke verwenden. **
-
Was bedeutet IT System?
Was bedeutet IT System? Ein IT-System ist eine Kombination aus Hardware, Software und Netzwerkkomponenten, die zusammenarbeiten, um Informationen zu verarbeiten, zu speichern und zu übertragen. Diese Systeme können von einzelnen Computern bis hin zu komplexen Unternehmensnetzwerken reichen. Sie sind entscheidend für den reibungslosen Betrieb von Organisationen und ermöglichen die Automatisierung von Prozessen und die effiziente Nutzung von Ressourcen. IT-Systeme spielen eine wichtige Rolle in nahezu allen Bereichen des modernen Lebens, von der Kommunikation über das Bankwesen bis hin zur Gesundheitsversorgung. **
-
Sollte "it" mit oder ohne Bindestrich verwendet werden bei "it consultant", "it system", "it architektur", etc.?
Die Verwendung des Bindestrichs hängt von der spezifischen Situation ab. In einigen Fällen wird "it" ohne Bindestrich verwendet, wie z.B. "IT-Consultant" oder "IT-System". In anderen Fällen wird der Bindestrich weggelassen, wie z.B. "IT-Architektur". Es ist wichtig, die gängige Schreibweise in der jeweiligen Branche oder Organisation zu beachten. **
Ähnliche Suchbegriffe für Ersatzstiel-OCHSENKOPF-für-Zimmermannsbeil
-
Was sind typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden?
Typische Schwachstellen, die in der IT-Sicherheit häufig ausgenutzt werden, sind veraltete Software, unzureichende Passwortsicherheit und mangelnde Sicherheitsupdates. Angreifer nutzen diese Schwachstellen aus, um Zugriff auf Systeme zu erhalten, Daten zu stehlen oder Schadsoftware zu verbreiten. Es ist daher wichtig, diese Schwachstellen regelmäßig zu identifizieren und zu beheben, um die Sicherheit von IT-Systemen zu gewährleisten. **
-
Was ist IT und IT-Sicherheit?
IT steht für Informationstechnologie und umfasst alle Technologien, Systeme und Prozesse, die zur Verarbeitung, Speicherung und Übertragung von Informationen verwendet werden. IT-Sicherheit bezieht sich auf den Schutz dieser Informationen vor unbefugtem Zugriff, Manipulation oder Verlust. Sie umfasst Maßnahmen wie Verschlüsselung, Firewalls, Virenschutz und Sicherheitsrichtlinien, um die Vertraulichkeit, Integrität und Verfügbarkeit von Daten und Systemen zu gewährleisten. **
-
Was sind typische Schwachstellen, die in der IT-Sicherheit zu Cyberangriffen führen können?
Unsichere Passwörter, veraltete Software und fehlende Sicherheitsupdates sind typische Schwachstellen, die zu Cyberangriffen führen können. Zudem können unsichere Netzwerkkonfigurationen und fehlende Schulungen für Mitarbeiter zu Sicherheitsrisiken führen. Phishing-E-Mails und Social Engineering sind weitere häufige Angriffsmethoden, die durch mangelnde Sensibilisierung der Mitarbeiter begünstigt werden. **
-
Was sind die wichtigsten Schritte, um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, und wie kann dieses Audit dazu beitragen, die Sicherheit in den Bereichen IT, physische Sicherheit und Compliance zu verbessern?
Um ein umfassendes Sicherheitsaudit für ein Unternehmen durchzuführen, müssen zunächst alle relevanten Sicherheitsrichtlinien und -verfahren überprüft werden. Dies umfasst die Überprüfung der IT-Systeme, Netzwerke, physischen Zugangskontrollen und Compliance-Standards. Anschließend sollten Schwachstellen und potenzielle Risiken identifiziert und bewertet werden, um geeignete Maßnahmen zur Behebung oder Minimierung dieser Risiken zu entwickeln. Durch das Sicherheitsaudit können Unternehmen ihre IT-Infrastruktur, physische Sicherheit und Compliance verbessern, indem sie Schwachstellen identifizieren, Risiken minimieren und sicherstellen, dass alle Sicherheitsrichtlinien und -verfahren eingehalten werden. Dies trägt dazu bei, die Sicherheit des Unternehmens insgesamt zu stärken und **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.