Domain it-systemprüfung.de kaufen?
Wir ziehen mit dem Projekt
it-systemprüfung.de um.
Sind Sie am Kauf der Domain
it-systemprüfung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-systemprüfung.de kaufen?
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **

Ähnliche Suchbegriffe für Systemen
Top-Angebote
Produkte zum Begriff Systemen:
-
Bewertung der wirtschaftlichen Effizienz von Informations-systemen und IT-Projekten, Taschenbuch von Natalia Alexeenko, Verlag Unser Wissen,Bewertung Der Wirtschaftlichen Effizienz Von Informations-systemen Und It-projekten, Taschenbuch Von Natalia Alexeenko, Verlag Unser Wissen, 978-620-8-01292-2, Seitenanzahl: 14868,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind typische Schwachstellen in IT-Systemen und wie können sie wirksam abgesichert werden?
Typische Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsupdates. Sie können wirksam abgesichert werden durch regelmäßige Updates, starke Passwörter und den Einsatz von Firewalls und Antivirenprogrammen. Zudem ist eine Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken wichtig. **
-
Wie kann die Zugriffsanalyse dazu beitragen, die Sicherheit von IT-Systemen zu verbessern und potenzielle Schwachstellen zu identifizieren?
Die Zugriffsanalyse kann dazu beitragen, die Sicherheit von IT-Systemen zu verbessern, indem sie die Zugriffsrechte der Benutzer überwacht und überprüft. Durch die Identifizierung von ungewöhnlichen oder verdächtigen Zugriffsmustern können potenzielle Schwachstellen frühzeitig erkannt und behoben werden. Darüber hinaus ermöglicht die Zugriffsanalyse die Überwachung und Kontrolle von privilegierten Zugriffen, um Missbrauch oder unbefugte Aktivitäten zu verhindern. Durch die regelmäßige Überprüfung und Auswertung von Zugriffsprotokollen können IT-Administratoren proaktiv Maßnahmen ergreifen, um die Sicherheit des Systems zu stärken und potenzielle Angriffspunkte zu identifizieren. **
-
Wie können Unternehmen Schwachstellen in ihren Systemen effektiv identifizieren und beheben, um ihre Sicherheit zu maximieren? Worauf ist bei der Behebung von Schwachstellen in IT-Systemen besonders zu achten?
Unternehmen können Schwachstellen in ihren Systemen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um Schwachstellen effektiv zu beheben, ist es wichtig, Patches und Updates zeitnah zu installieren, Sicherheitsrichtlinien strikt einzuhalten und Mitarbeiter regelmäßig zu schulen. Bei der Behebung von Schwachstellen in IT-Systemen ist besonders darauf zu achten, dass alle betroffenen Systeme und Anwendungen gründlich überprüft werden, um sicherzustellen, dass keine neuen Schwachstellen entstehen. **
-
Was sind typische Schwachstellen in IT-Systemen und wie können sie am effektivsten geschützt werden?
Typische Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und fehlende Sicherheitsupdates. Sie können am effektivsten durch regelmäßige Updates, starke Passwörter und den Einsatz von Firewalls und Antivirenprogrammen geschützt werden. Zudem ist eine Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken wichtig. **


Was sind die häufigsten Schwachstellen in IT-Systemen und wie können sie am besten geschützt werden?
Die häufigsten Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und fehlende Sicherheitsupdates. Sie können am besten geschützt werden, indem regelmäßige Updates und Patches installiert, starke Passwörter verwendet und Sicherheitslücken proaktiv identifiziert und behoben werden. Außerdem ist es wichtig, Mitarbeiter regelmäßig zu schulen und auf Sicherheitsrisiken hinzuweisen. **
Was sind typische Schwachstellen, die bei der Sicherung von Daten und IT-Systemen beachtet werden müssen?
Typische Schwachstellen sind unzureichende Passwortsicherheit, fehlende regelmäßige Updates von Software und Betriebssystemen sowie ungeschützte Netzwerke und unverschlüsselte Datenübertragungen. Es ist wichtig, diese Schwachstellen zu identifizieren und zu beheben, um Daten und IT-Systeme vor Cyberangriffen und Datenverlust zu schützen. Regelmäßige Schulungen der Mitarbeiter im Umgang mit sensiblen Daten und Sicherheitsrichtlinien sind ebenfalls entscheidend. **
Top-Angebote
Produkte zum Begriff Systemen:
-
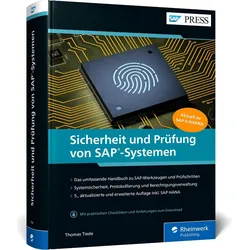
Sicherheit und Prüfung von SAP-Systemen, Fachbücher von Thomas TiedeSie wollen sichergehen, dass Ihre SAP-Systeme alle Sicherheitsanforderungen erfüllen und ordnungsgemäss konfiguriert sind? Dann führt kein Weg an diesem Standardwerk vorbei. Der Autor zeigt Ihnen Schritt für Schritt, wie Sie bei der Prüfung vorgehen müssen, und vermittelt Ihnen das nötige Hintergrundwissen. Alle Prüfungsthemen werden systematisch und verständlich behandelt – aktuell zu SAP S/4HANA. Aus dem Inhalt: Umgang mit dem SAP-System Werkzeuge zur Prüfung Aufbau von SAP-Systemen und -Landschaften Allgemeine Systemsicherheit Protokollierung Sichere Remote Function Calls Ordnungsmässige Verbuchungsvorgänge Benutzerauswertungen Sichere Eigenentwicklungen Berechtigungen für SAP-Fiori-Anwendungen Sicherheit von SAP HANA.119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-Revision, IT-Audit und IT-Compliance, Fachbücher von Aleksandra Sowa, Peter Duscha, Sebastian SchreiberAuf Grundlage des risikoorientierten Prüfungsansatzes zeigt dieses Buch, wie effektive Prüfungsaktivitäten in einem komplexen Prüfungsumfeld mit besonderer Berücksichtigung aktueller Topthemen wie Datenschutz, Cybersecurity, Penetrationstests und Investigationen bei einer wachsenden Anzahl unternehmensinterner Ermittlungen durchgeführt werden können. Neuartige Instrumente und Methoden für die Arbeit der IT-Revision werden aufgezeigt und neue Ansätze diskutiert. In der zweiten, überarbeiteten und aktualisierten Auflage erfahren die Meldepflichten nach DSGVO, ITSiG bzw. NIS-Richtlinie eine besondere Betrachtung. Das Buch hilft, die Arbeitsweisen der Revision systematisch zu erfassen sowie Prüfungen zu planen und durchzuführen. Dabei bietet es sowohl fertige Lösungen als auch Hilfe zur Selbsthilfe an.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bewertung der wirtschaftlichen Effizienz von Informations-systemen und IT-Projekten, Taschenbuch von Natalia Alexeenko, Verlag Unser Wissen,Bewertung Der Wirtschaftlichen Effizienz Von Informations-systemen Und It-projekten, Taschenbuch Von Natalia Alexeenko, Verlag Unser Wissen, 978-620-8-01292-2, Seitenanzahl: 14868,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
IT-SicherheitIT-Sicherheit , Technologien und Best Practices für die Umsetzung im Unternehmen , Sport-Gewindefahrwerk > Sportfederung , Auflage: 2., überarbeitete Auflage, Erscheinungsjahr: 20241011, Produktform: Leinen, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Redaktion: Lang, Michael~Löhr, Hans, Auflage: 24002, Auflage/Ausgabe: 2., überarbeitete Auflage, Seitenzahl/Blattzahl: 444, Keyword: Cyber Security; Cyberabwehr; Datenschutz; Hacking; ISO 27001; IT-Infrastruktur; IT-Sicherheit; Informationssicherheit; Risikoanalyse, Fachschema: Datensicherheit / Netz~EDV / Theorie / Sicherheit~Hacker (EDV)~Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Fachkategorie: Datenschutz, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Sender’s product category: BUNDLE, Verlag: Hanser Fachbuchverlag, Verlag: Hanser Fachbuchverlag, Verlag: Hanser, Carl, Verlag GmbH & Co. KG, Produktverfügbarkeit: 02, Länge: 246, Breite: 180, Höhe: 31, Gewicht: 948, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Vorgänger: 2823581,39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Methoden der Penetrationstests zur Überprüfung der Sicherheit von IT-Systemen?
Die häufigsten Methoden von Penetrationstests sind das Scannen von Schwachstellen, das Ausnutzen von Sicherheitslücken und das Social Engineering. Dabei werden gezielt Angriffe auf das System simuliert, um Schwachstellen aufzudecken und zu beheben. Ziel ist es, die Sicherheit des IT-Systems zu verbessern und potenzielle Angriffspunkte zu identifizieren. **
-
Was sind gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen?
Gängige Methoden zur Identifizierung und Analyse von Schwachstellen in IT-Systemen sind Penetrationstests, Vulnerability Scanning und Code Reviews. Penetrationstests simulieren Angriffe von außen, während Vulnerability Scanning automatisierte Tools verwenden, um Schwachstellen zu finden. Code Reviews überprüfen den Programmcode auf potenzielle Sicherheitslücken. **
-
Was sind typische Schwachstellen in IT-Systemen und wie können sie wirksam abgesichert werden?
Typische Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und mangelnde Sicherheitsupdates. Sie können wirksam abgesichert werden durch regelmäßige Updates, starke Passwörter und den Einsatz von Firewalls und Antivirenprogrammen. Zudem ist eine Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken wichtig. **
-
Wie kann die Zugriffsanalyse dazu beitragen, die Sicherheit von IT-Systemen zu verbessern und potenzielle Schwachstellen zu identifizieren?
Die Zugriffsanalyse kann dazu beitragen, die Sicherheit von IT-Systemen zu verbessern, indem sie die Zugriffsrechte der Benutzer überwacht und überprüft. Durch die Identifizierung von ungewöhnlichen oder verdächtigen Zugriffsmustern können potenzielle Schwachstellen frühzeitig erkannt und behoben werden. Darüber hinaus ermöglicht die Zugriffsanalyse die Überwachung und Kontrolle von privilegierten Zugriffen, um Missbrauch oder unbefugte Aktivitäten zu verhindern. Durch die regelmäßige Überprüfung und Auswertung von Zugriffsprotokollen können IT-Administratoren proaktiv Maßnahmen ergreifen, um die Sicherheit des Systems zu stärken und potenzielle Angriffspunkte zu identifizieren. **
Ähnliche Suchbegriffe für Systemen
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Gebundene Ausgabe von FabianGrc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Gebundene Ausgabe Von Fabian Sachs, Tredition, 978-3-347-18700-9, Seitenanzahl: 39269,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GRC Management-Governance, Risk & Compliance: IT-Sicherheit als integrierter Bestandteil eines Compliance-Managements, Taschenbuch von Fabian Sachs,Grc Management-governance, Risk & Compliance: It-sicherheit Als Integrierter Bestandteil Eines Compliance-managements, Taschenbuch Von Fabian Sachs, Tredition, 978-3-347-18699-6, Seitenanzahl: 39259,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Gestaltung von IT-Systemen zur mobilen Informationsbereitstellung im Infrastrukturmanagement, Taschenbuch von Mirko Auerbach, Apprimus,Gestaltung Von It-systemen Zur Mobilen Informationsbereitstellung Im Infrastrukturmanagement, Taschenbuch Von Mirko Auerbach, Apprimus, 978-3-940565-58-7, Seitenanzahl: 25239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen Schwachstellen in ihren Systemen effektiv identifizieren und beheben, um ihre Sicherheit zu maximieren? Worauf ist bei der Behebung von Schwachstellen in IT-Systemen besonders zu achten?
Unternehmen können Schwachstellen in ihren Systemen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um Schwachstellen effektiv zu beheben, ist es wichtig, Patches und Updates zeitnah zu installieren, Sicherheitsrichtlinien strikt einzuhalten und Mitarbeiter regelmäßig zu schulen. Bei der Behebung von Schwachstellen in IT-Systemen ist besonders darauf zu achten, dass alle betroffenen Systeme und Anwendungen gründlich überprüft werden, um sicherzustellen, dass keine neuen Schwachstellen entstehen. **
-
Was sind typische Schwachstellen in IT-Systemen und wie können sie am effektivsten geschützt werden?
Typische Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und fehlende Sicherheitsupdates. Sie können am effektivsten durch regelmäßige Updates, starke Passwörter und den Einsatz von Firewalls und Antivirenprogrammen geschützt werden. Zudem ist eine Schulung der Mitarbeiter im Umgang mit sensiblen Daten und Phishing-Attacken wichtig. **
-
Was sind die häufigsten Schwachstellen in IT-Systemen und wie können sie am besten geschützt werden?
Die häufigsten Schwachstellen in IT-Systemen sind veraltete Software, unsichere Passwörter und fehlende Sicherheitsupdates. Sie können am besten geschützt werden, indem regelmäßige Updates und Patches installiert, starke Passwörter verwendet und Sicherheitslücken proaktiv identifiziert und behoben werden. Außerdem ist es wichtig, Mitarbeiter regelmäßig zu schulen und auf Sicherheitsrisiken hinzuweisen. **
-
Was sind typische Schwachstellen, die bei der Sicherung von Daten und IT-Systemen beachtet werden müssen?
Typische Schwachstellen sind unzureichende Passwortsicherheit, fehlende regelmäßige Updates von Software und Betriebssystemen sowie ungeschützte Netzwerke und unverschlüsselte Datenübertragungen. Es ist wichtig, diese Schwachstellen zu identifizieren und zu beheben, um Daten und IT-Systeme vor Cyberangriffen und Datenverlust zu schützen. Regelmäßige Schulungen der Mitarbeiter im Umgang mit sensiblen Daten und Sicherheitsrichtlinien sind ebenfalls entscheidend. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.